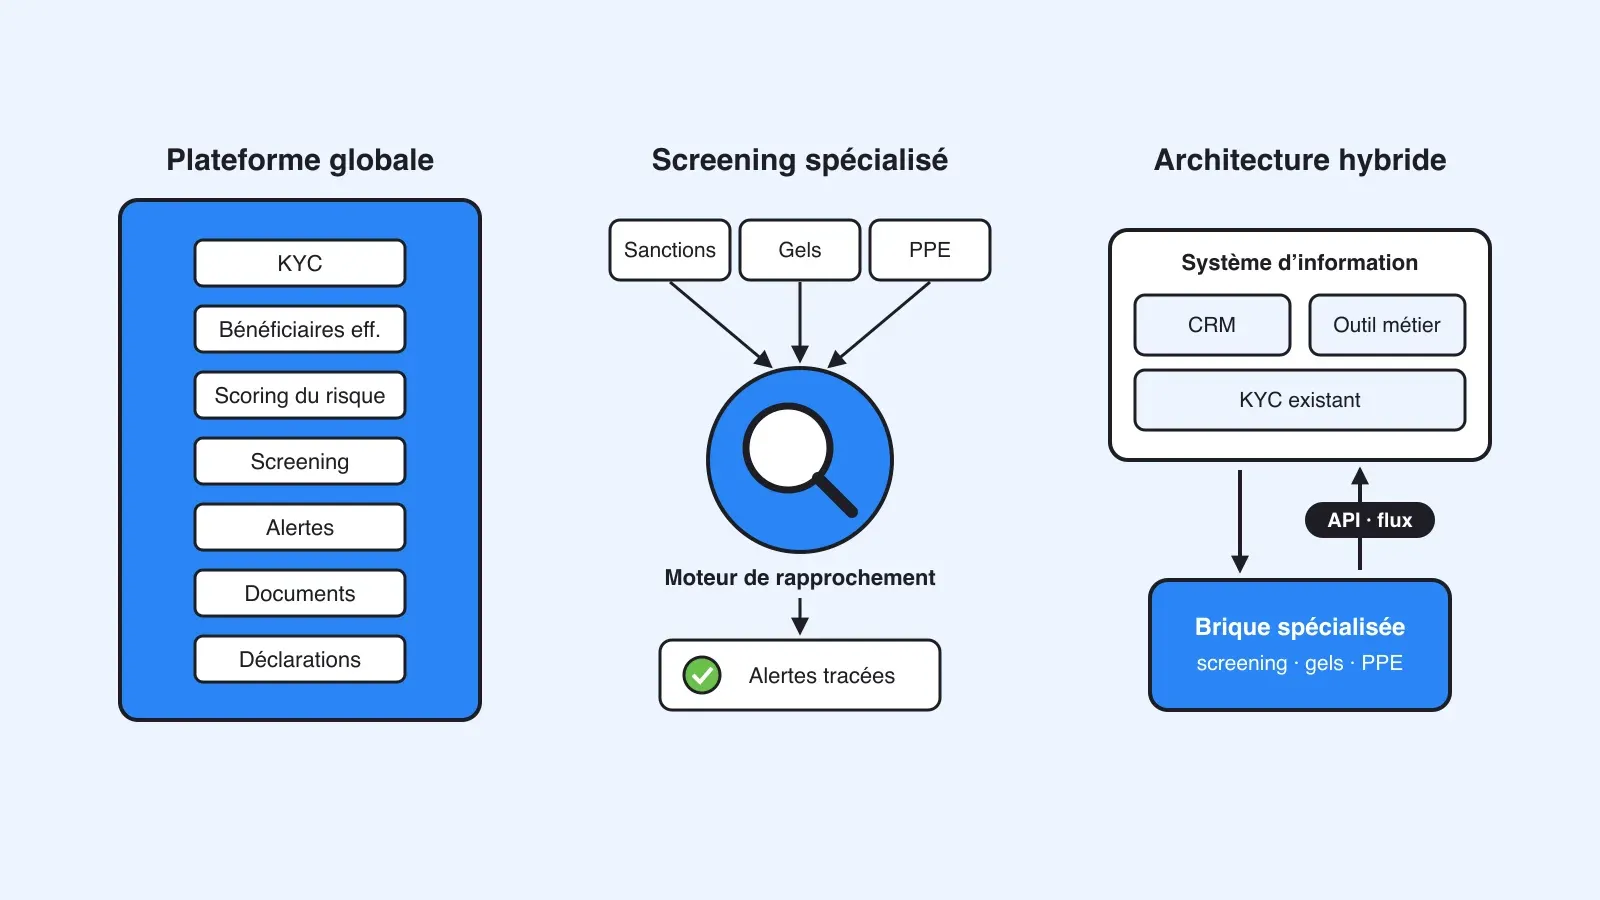
Choisir un logiciel LCB-FT ne consiste pas à rechercher l’outil qui affiche le plus grand nombre de fonctionnalités. La lutte contre le blanchiment de capitaux et le financement du terrorisme repose sur un ensemble d’obligations différentes : connaissance du client, identification du bénéficiaire effectif, approche par les risques, vigilance constante, détection des personnes politiquement exposées, respect des mesures de gel des avoirs, analyse des opérations atypiques, déclaration de soupçon et conservation des éléments justificatifs. Selon l’organisation, ces fonctions peuvent être réunies dans une plateforme unique ou réparties entre plusieurs outils spécialisés.
C’est un point essentiel pour comparer les solutions disponibles. Un logiciel de screening LCB-FT peut être très performant pour contrôler des centaines de milliers de personnes contre des référentiels de sanctions, de gel des avoirs ou de personnes politiquement exposées sans pour autant gérer le KYC complet, la notation du risque client ou les déclarations à Tracfin. À l’inverse, une plateforme LCB-FT globale peut couvrir davantage d’étapes mais ne pas offrir la même profondeur sur certaines briques spécialisées.
L’enjeu est donc de partir des obligations réelles de l’organisation, de son système d’information et de ses volumes avant de choisir l’outil. Ce guide explique ce que recouvre réellement l’expression « logiciel LCB-FT », les fonctions qui peuvent être attendues et les critères permettant de sélectionner une solution cohérente avec son dispositif de conformité.
Logiciel LCB-FT : quel périmètre couvre réellement ce type de solution ?
L’expression « logiciel LCB-FT » désigne une catégorie assez large d’outils utilisés par les professionnels soumis aux obligations de lutte contre le blanchiment de capitaux et le financement du terrorisme. L’article L. 561-2 du Code monétaire et financier vise notamment les établissements de crédit et de paiement, les entreprises d’assurance, certaines mutuelles, les intermédiaires financiers, les professionnels de l’immobilier, les experts-comptables, les commissaires aux comptes, les notaires, certains avocats, les opérateurs de jeux et plusieurs autres catégories de professionnels.
Ces acteurs n’ont ni les mêmes volumes ni les mêmes processus. Une mutuelle qui doit contrôler quotidiennement un portefeuille de plusieurs centaines de milliers de personnes n’a pas les mêmes besoins qu’un cabinet disposant de quelques centaines de relations d’affaires. Leur point commun est cependant de devoir mettre en œuvre un dispositif adapté à leurs risques et de pouvoir justifier les diligences réalisées.
Le logiciel est un moyen d’organiser cette conformité. Il ne se substitue ni à l’analyse humaine ni à la responsabilité de l’organisme assujetti.
Plateforme LCB-FT complète, solution de screening ou dispositif hybride
Une première erreur consiste à considérer qu’il existerait une définition technique unique du logiciel LCB-FT. En pratique, trois architectures coexistent.
La première est la plateforme LCB-FT globale. Elle cherche à réunir dans un même environnement la collecte des informations KYC, l’identification des bénéficiaires effectifs, la classification ou le scoring du risque, le screening, le suivi des alertes, la vigilance continue, la gestion documentaire et parfois la préparation des déclarations de soupçon. Cette approche peut être pertinente lorsqu’une organisation souhaite centraliser son dispositif et ne dispose pas déjà d’outils métiers suffisamment structurants.
La deuxième est la solution spécialisée de screening. Elle concentre ses fonctions sur le contrôle des personnes physiques et morales : sanctions, mesures de gel des avoirs, personnes politiquement exposées, bénéficiaires effectifs, médias défavorables ou autres référentiels utiles selon le périmètre retenu. Elle peut être utilisée depuis un portail, en traitement de fichiers ou directement intégrée au système d’information par API ou flux automatisés.
La troisième est le dispositif hybride. L’entreprise conserve son CRM, son outil de gestion ou son environnement KYC et lui connecte une ou plusieurs briques spécialisées. Cette architecture évite de reconstruire tout le parcours de conformité dans un nouvel outil et peut être particulièrement adaptée lorsque les processus métier sont déjà bien établis.
Aucune de ces architectures n’est intrinsèquement supérieure aux autres. Le bon choix dépend du besoin. Une organisation qui dispose déjà d’une gestion KYC robuste peut avoir davantage intérêt à renforcer son moteur de screening qu’à remplacer l’ensemble de son système. À l’inverse, une structure dont les contrôles reposent encore sur des fichiers dispersés peut gagner à centraliser davantage d’étapes.
Un logiciel LCB-FT n’est pas, à lui seul, le dispositif LCB-FT
La réglementation repose sur une logique d’approche par les risques. L’article L. 561-4-1 du Code monétaire et financier impose aux personnes assujetties d’identifier et d’évaluer leurs risques de blanchiment et de financement du terrorisme et de mettre en place une politique adaptée. Les critères tiennent notamment à la clientèle, aux produits ou services, aux canaux de distribution, aux transactions et aux facteurs géographiques.
Un logiciel peut aider à appliquer cette politique, mais il ne peut pas la définir à la place de l’organisation. Un moteur de scoring ne dispense pas d’établir une classification des risques pertinente. Un filtre de sanctions ne remplace pas les procédures internes. Une alerte PPE n’indique pas automatiquement la décision à prendre. L’outil fournit des données, applique des règles, déclenche des alertes ou facilite la traçabilité ; la gouvernance du dispositif reste entre les mains de l’assujetti.
Cette distinction est particulièrement importante lorsqu’un éditeur présente sa solution comme « conforme LCB-FT ». Un logiciel peut faciliter la conformité, mais l’utilisation d’un outil, même performant, ne rend pas automatiquement une organisation conforme. Il faut regarder la qualité des sources, le paramétrage, la fréquence des contrôles, les procédures de traitement des alertes, les responsabilités internes et la conservation des justificatifs.
La traçabilité : une exigence transversale, pas une nouveauté créée en 2026
La capacité à justifier les diligences réalisées est déjà inscrite dans plusieurs dispositions du dispositif LCB-FT. Par exemple, les règles relatives à la vigilance constante prévoient que les personnes assujetties doivent pouvoir justifier auprès de leur autorité de contrôle la mise en œuvre de leurs mesures et leur adéquation au risque. Les documents et informations relatifs aux relations d’affaires et aux mesures de vigilance doivent par ailleurs être conservés pendant les durées prévues par le Code monétaire et financier, généralement cinq ans à compter de la fin de la relation pour les éléments concernés.
Le décret n° 2026-310 du 24 avril 2026 constitue une illustration récente de cette logique, mais son champ doit être précisément compris. Il a notamment créé l’article D. 561-38-1-1 du Code monétaire et financier relatif à la formation des personnels participant à la mise en œuvre des obligations LCB-FT. Le texte impose des formations lors de l’embauche puis de manière régulière, adaptées aux fonctions et aux risques, ainsi que la conservation des documents relatifs à ces formations pendant la durée des fonctions puis cinq ans après leur fin.
Ce décret renforce donc explicitement la traçabilité de la formation. Il ne crée pas, à lui seul, une nouvelle obligation générale selon laquelle toutes les fonctions d’un logiciel LCB-FT devraient produire une « preuve opposable ». En revanche, il confirme un principe utile pour le choix d’un outil : lorsqu’un contrôle est automatisé, il faut pouvoir comprendre ce qui a été contrôlé, avec quelles données, à quelle date et selon quel résultat.
Logiciel LCB-FT : quelles fonctions faut-il réellement attendre ?
Comparer deux logiciels LCB-FT à partir d’une liste de cases cochées est rarement suffisant. La question pertinente consiste à relier chaque fonctionnalité à un besoin réglementaire ou opérationnel et à vérifier la profondeur réelle de sa mise en œuvre.
Identification, KYC et bénéficiaires effectifs
L’identification du client et, le cas échéant, du bénéficiaire effectif constitue une composante centrale du dispositif. Avant l’entrée en relation, l’organisme assujetti doit identifier son client et vérifier les éléments d’identification dans les conditions prévues par les textes. Il doit également recueillir des informations sur l’objet et la nature de la relation d’affaires et maintenir une connaissance actualisée pendant sa durée.
Certaines plateformes LCB-FT intègrent tout ce processus : formulaires KYC, collecte documentaire, vérification d’identité, consultation du registre des bénéficiaires effectifs, demandes de pièces complémentaires et validation interne. D’autres logiciels n’en prennent en charge qu’une partie, par exemple l’interrogation des bénéficiaires effectifs d’une personne morale ou le contrôle d’identité d’une personne déjà enregistrée dans le système métier.
Il faut donc éviter les formulations trop générales. La présence d’une fonction « KYC » dans une brochure commerciale ne dit pas si l’outil sait réellement gérer les cas particuliers, la mise à jour des informations, les bénéficiaires effectifs complexes ou les circuits de validation propres au secteur concerné.
Screening des sanctions et gel des avoirs
Le filtrage est l’une des briques les plus techniques d’un logiciel LCB-FT. Il consiste à rapprocher les personnes ou entités contrôlées des mesures de sanctions et de gel pertinentes.
En France, la Direction générale du Trésor publie et tient à jour le Registre national des gels. Il recense les personnes, entités et navires concernés par les mesures de gel applicables sur le territoire français, qu’elles trouvent leur origine dans des mesures nationales, européennes ou internationales applicables. Pour les organismes financiers, les lignes directrices de l’ACPR rappellent l’importance d’intégrer rapidement les mises à jour des listes dans les systèmes de filtrage et de maîtriser les délais de génération et de traitement des alertes.
Toutes les listes de sanctions internationales n’ont cependant pas la même portée juridique. Une liste américaine comme l’OFAC peut être importante pour une organisation exposée aux États-Unis, à des flux en dollars ou à certaines exigences contractuelles, mais elle ne doit pas être présentée comme une mesure française ou européenne de gel applicable de la même manière à toute entreprise française. Le paramétrage doit correspondre aux obligations et à l’exposition réelle de l’organisme.
La qualité d’un moteur de screening dépend également de sa capacité à gérer les variantes de noms, les erreurs de saisie, les translittérations, les dates de naissance et d’autres attributs permettant de distinguer un véritable rapprochement d’un simple homonyme. Un moteur trop strict peut manquer certaines correspondances ; un moteur trop large peut générer tellement de faux positifs que les équipes ne parviennent plus à les traiter correctement.
Le seuil de similarité, les règles de rapprochement et les attributs utilisés doivent donc être paramétrables et compréhensibles. L’organisation doit pouvoir expliquer comment le filtre fonctionne et pourquoi une alerte a été générée ou écartée.
Personnes politiquement exposées : attention à la notion de « liste PPE »
La détection des personnes politiquement exposées est souvent présentée comme un simple filtrage de liste. La réalité est plus nuancée. Le Code monétaire et financier définit les fonctions qui conduisent à considérer une personne comme politiquement exposée et prévoit des mesures de vigilance complémentaires dans les situations concernées.
Contrairement au gel des avoirs, il n’existe pas un registre officiel français unique et exhaustif regroupant toutes les PPE françaises et étrangères. Les solutions de screening construisent ou acquièrent donc des bases de données à partir de sources publiques, institutionnelles ou spécialisées. La qualité du service dépend autant de la couverture que de la capacité à justifier la source, la date de mise à jour et la raison pour laquelle une personne est classée comme PPE.
Il est donc utile de demander à l’éditeur comment sont constituées ses données PPE, quelles zones géographiques sont couvertes, comment sont traités les proches et personnes étroitement associées lorsque le cadre applicable l’exige, et comment les informations obsolètes sont réévaluées.
Approche par les risques et scoring : ne pas confondre obligation et algorithme
Les personnes assujetties doivent appliquer des mesures de vigilance adaptées aux risques. Cette obligation ne signifie pas qu’un logiciel doit nécessairement produire une note automatique sur 100 pour chaque client.
Le scoring est une manière possible d’opérationnaliser la classification et l’évaluation du risque. Il peut combiner des critères relatifs au client, au produit, au pays, au canal de distribution ou aux opérations. Mais un système de notation n’est utile que si ses règles sont intelligibles et cohérentes avec la classification des risques adoptée par l’organisation.
Un score extrêmement sophistiqué dont personne ne peut expliquer la logique peut être moins utile qu’un modèle plus simple, documenté et correctement appliqué. Lors de la comparaison de logiciels LCB-FT, il faut donc demander si les règles sont configurables, si leur historique est conservé et si l’utilisateur peut comprendre les facteurs ayant conduit à un niveau de risque donné.
Vigilance constante et surveillance des changements
L’article L. 561-6 impose une vigilance constante pendant toute la durée de la relation d’affaires. Les informations doivent rester actualisées et les opérations doivent être examinées au regard de la connaissance du client et de son profil de risque.
Un logiciel peut contribuer à cette vigilance de plusieurs manières : rejeu périodique ou événementiel du screening, détection d’un changement de statut PPE, modification d’un bénéficiaire effectif, nouvelle mesure de gel, changement de dirigeant ou autre événement pertinent selon les données disponibles.
Il faut toutefois distinguer la surveillance des référentiels du véritable transaction monitoring. Refiltrer quotidiennement un portefeuille contre le registre des gels ne signifie pas que l’on analyse les opérations financières du client. Les deux fonctions peuvent être complémentaires mais répondent à des besoins différents.
Alertes, décisions, audit et conservation
Un logiciel LCB-FT utile ne se contente pas de produire des alertes : il doit permettre de les traiter. L’utilisateur doit pouvoir examiner les éléments de rapprochement, qualifier un faux positif, documenter sa décision et, selon l’organisation retenue, faire valider certains cas par un niveau supérieur.
La qualité de la piste d’audit devient ici déterminante. Il est pertinent de conserver la date du contrôle, les données utilisées, le résultat obtenu, l’identité de l’utilisateur ayant traité l’alerte, sa justification et les éventuels documents rattachés. Il faut également pouvoir exporter ces éléments de manière exploitable en cas de contrôle ou d’audit interne.
La conservation doit être cohérente avec les obligations applicables et avec la politique de protection des données. Conserver « le plus possible, le plus longtemps possible » n’est pas une bonne politique par défaut : les durées doivent être définies en fonction des textes applicables et des finalités du traitement.
Déclaration de soupçon : une fonction distincte du screening
Lorsqu’un professionnel sait, soupçonne ou a de bonnes raisons de soupçonner qu’une opération entre dans le champ prévu par l’article L. 561-15, il peut être tenu d’effectuer une déclaration à Tracfin. La transmission s’effectue prioritairement au moyen de la plateforme sécurisée ERMES.
Certaines plateformes globales proposent un workflow facilitant la préparation du dossier, la centralisation de l’analyse et le suivi interne. Une solution de screening spécialisée peut, elle, s’arrêter au traitement des alertes et laisser la déclaration de soupçon dans un processus distinct. Ce n’est pas une faiblesse si ce partage est volontaire, documenté et bien intégré à l’organisation.
L’important est de ne pas confondre détection d’une alerte, analyse d’un soupçon et déclaration à Tracfin. Une correspondance PPE ou une alerte de média défavorable ne déclenche pas automatiquement une déclaration ; elle constitue un élément à analyser dans le contexte de la relation d’affaires.
Comment choisir un logiciel LCB-FT en 2026 ?
Une sélection efficace commence moins par une démonstration commerciale que par une cartographie des besoins. Avant de demander des fonctionnalités, il faut identifier ce qui est déjà couvert par le système d’information et les points réellement fragiles : qualité des données, fréquence de screening, nombre de faux positifs, suivi des décisions, bénéficiaires effectifs, intégration API, exports d’audit ou traitement de volumes importants.
Commencer par le périmètre réellement nécessaire
Le tableau suivant permet de distinguer plusieurs besoins fréquents.
| Besoin principal | Type de solution à examiner en priorité | Point de vigilance |
|---|---|---|
| Contrôler sanctions, gel des avoirs et PPE sur un portefeuille important | Solution spécialisée de screening | Qualité des sources, fréquence d’actualisation, faux positifs, traitement du stock |
| Gérer KYC, collecte documentaire, risque client et alertes dans un même environnement | Plateforme LCB-FT globale | Profondeur réelle de chaque module et capacité d’intégration |
| Conserver un CRM ou logiciel métier déjà structurant | Solution spécialisée intégrable par API ou flux | Qualité de l’API, synchronisation, reprise des historiques |
| Automatiser l’identification des bénéficiaires effectifs | Module spécialisé ou plateforme intégrant le RBE | Fraîcheur des données, gestion des structures complexes |
| Faible volume avec organisation simple | Processus manuel ou hybride éventuellement possible selon le contexte | Traçabilité, régularité des contrôles et capacité à monter en charge |
| Groupe ou volumes très élevés | Architecture industrialisée et fortement intégrée | Gouvernance, performances, contrôle des accès, réversibilité, supervision |
Ce raisonnement évite deux erreurs symétriques : acheter une plateforme surdimensionnée dont une grande partie des modules ne sera pas utilisée, ou retenir une brique trop limitée en croyant qu’elle couvrira l’ensemble du dispositif.
Vérifier les données avant les fonctionnalités
Pour un outil de screening, les données sont le produit. Il faut donc demander précisément quelles sources sont couvertes et à quelle fréquence elles sont mises à jour.
Pour le gel des avoirs applicable en France, le Registre national des gels constitue une source centrale. Selon l’activité, d’autres référentiels peuvent être nécessaires ou souhaités : sanctions étrangères, PPE nationales ou internationales, bénéficiaires effectifs, adverse media, listes de pays ou autres données de risque.
La question n’est pas seulement « avez-vous cette liste ? », mais « d’où provient-elle, comment est-elle mise à jour et comment puis-je le vérifier ? ». Une promesse de couverture mondiale n’a de valeur que si les sources et les règles de maintenance sont explicites.
Mesurer la qualité du screening et le coût des faux positifs
Deux logiciels connectés aux mêmes référentiels peuvent produire des résultats très différents. Le moteur de rapprochement, son paramétrage et la richesse des attributs utilisés influencent directement le nombre d’alertes.
Un bon test consiste à soumettre au fournisseur un échantillon représentatif de la base réelle : noms simples, noms composés, accents, translittérations, personnes morales, homonymes, dates de naissance connues ou manquantes. Il faut ensuite examiner non seulement le nombre d’alertes détectées mais le temps nécessaire pour les qualifier.
Le taux de faux positifs n’est pas un indicateur purement technique. Il détermine la charge de travail des équipes et peut affecter la qualité des analyses. Une solution moins chère à l’abonnement peut devenir plus coûteuse si elle génère plusieurs fois plus d’alertes non pertinentes.
Vérifier la fréquence de contrôle et le modèle de facturation
Pour le gel des avoirs, la capacité à intégrer rapidement une mise à jour et à refiltrer le périmètre nécessaire est essentielle. Un modèle tarifaire doit donc être analysé au regard de la fréquence réellement souhaitée.
Il serait excessif d’affirmer qu’un mode de facturation à la requête est, par nature, mauvais. Il peut convenir à des usages ponctuels ou à de faibles volumes. En revanche, il faut vérifier qu’il ne crée pas une incitation économique à réduire la fréquence de contrôles que l’organisation estime nécessaires.
Le coût doit être calculé sur un scénario réaliste : nombre de personnes dans le stock, contrôles à l’entrée en relation, recontrôles, appels API, nombre d’utilisateurs, environnements de test, exports, support et éventuels coûts de données complémentaires.
Tester l’intégration, les exports et la réversibilité
L’intégration est souvent plus importante que l’interface. Une solution de qualité mais mal connectée au système d’information peut conduire à des doubles saisies, des fichiers intermédiaires et des contrôles non déclenchés au bon moment.
Il faut vérifier les capacités d’API, les imports de masse, les traitements batch ou ETL, les webhooks éventuels et la manière dont les résultats reviennent dans l’outil métier. La gestion des erreurs et des reprises est tout aussi importante que le scénario nominal.
La réversibilité doit être étudiée avant la signature. L’entreprise doit savoir comment récupérer son historique d’alertes, ses décisions, ses commentaires et ses justificatifs si elle change de fournisseur. Une piste d’audit qui reste enfermée dans une plateforme après la résiliation perd une partie de sa valeur opérationnelle.
Examiner sécurité, hébergement et accès sans raccourci
Les outils LCB-FT traitent des données d’identité et de conformité qui nécessitent des mesures de sécurité adaptées. Les critères à examiner comprennent notamment le chiffrement, la gestion des habilitations, l’authentification, la journalisation des accès, les sauvegardes, la continuité d’activité, la gestion des incidents et les sous-traitants utilisés.
La localisation de l’hébergement est également un critère possible, notamment au regard des politiques internes ou des contraintes contractuelles. Mais un hébergement dans l’Union européenne ne suffit pas, à lui seul, à démontrer la conformité au RGPD, la sécurité ou la « souveraineté » d’un service. Il faut examiner l’ensemble de la chaîne de traitement et les engagements contractuels du fournisseur.
Évaluer le service, le paramétrage et la capacité d’évolution
Un logiciel LCB-FT n’est pas un produit que l’on paramètre une fois pour toutes. Les listes évoluent, les obligations changent, les volumes augmentent et les règles internes sont ajustées. Le niveau d’accompagnement du fournisseur doit donc être intégré à l’évaluation.
Il est utile de vérifier qui intervient sur les paramétrages, dans quels délais, avec quelle traçabilité et selon quelles conditions tarifaires. Le client doit aussi savoir s’il peut modifier certains seuils ou activer certaines sources de manière autonome.
La capacité à évoluer sans remettre en cause toute l’architecture est également importante. Une organisation peut commencer par un portail, puis automatiser des fichiers et enfin intégrer une API. Le fournisseur doit pouvoir accompagner cette progression sans imposer une migration complète à chaque étape.
Où se situe une solution spécialisée comme Efficiale ?
Une solution comme Efficiale se situe dans la catégorie des outils spécialisés de screening et de contrôle des tiers. Son rôle est de permettre des contrôles sur les sanctions internationales retenues dans le périmètre, le gel des avoirs, les personnes politiquement exposées et d’autres données de vigilance, avec des usages en recherche unitaire, traitement de bases ou intégration au système d’information.
Cette approche n’a pas vocation à remplacer à elle seule l’ensemble d’un dispositif LCB-FT. Une organisation peut conserver son KYC, sa classification des risques, son workflow de déclaration de soupçon et ses outils métier, tout en utilisant une brique spécialisée pour industrialiser les contrôles qui nécessitent des données à jour, un moteur de rapprochement et une traçabilité des alertes.
Cette distinction est importante pour comparer honnêtement les logiciels. Une solution spécialisée doit être jugée sur la profondeur et la fiabilité de son domaine ; une plateforme globale doit être évaluée sur la cohérence de l’ensemble. La bonne architecture est celle qui couvre les obligations de l’organisation sans multiplier inutilement les outils ni créer de zones non contrôlées entre eux.
Questions fréquentes sur les logiciels LCB-FT
Un logiciel LCB-FT est-il obligatoire ?
Il n’existe pas, de manière générale, une obligation imposant à tous les professionnels assujettis d’acheter un logiciel LCB-FT déterminé. Les textes imposent des obligations de vigilance, d’organisation, de contrôle, de déclaration et de conservation. Les moyens doivent être adaptés à l’activité et aux risques. Selon le secteur, les volumes et la complexité, un traitement manuel peut devenir insuffisant en pratique, mais l’outil reste un moyen de mise en œuvre et non une fin réglementaire en soi.
Quelle différence entre un logiciel LCB-FT et un logiciel de screening ?
Un logiciel de screening se concentre principalement sur le rapprochement de personnes ou d’entités avec des référentiels tels que sanctions, gel des avoirs et PPE. Un logiciel LCB-FT global peut ajouter la collecte KYC, le scoring du risque, la gestion documentaire, la vigilance transactionnelle, les workflows internes et d’autres fonctions. Les deux catégories peuvent être pertinentes selon l’architecture existante.
Quelles listes un logiciel LCB-FT doit-il contrôler ?
Il n’existe pas une liste universelle identique pour toutes les organisations. Le périmètre dépend des obligations juridiques applicables, du secteur, des implantations, des flux et de la politique de risque. En France, le Registre national des gels est une référence centrale pour les mesures de gel applicables. D’autres référentiels peuvent être nécessaires selon l’exposition : PPE, sanctions étrangères, bénéficiaires effectifs, adverse media ou autres données de vigilance.
À quelle fréquence faut-il effectuer le screening ?
La réponse dépend du contrôle concerné. Pour le gel des avoirs, la célérité est essentielle : les organismes concernés doivent pouvoir intégrer rapidement les nouvelles mesures et appliquer les obligations sans délai. Pour d’autres contrôles, la fréquence peut être adaptée aux risques et aux procédures internes. Il faut donc éviter d’appliquer une fréquence unique à toutes les composantes de la LCB-FT.
Comment comparer deux logiciels LCB-FT ?
Il faut comparer leur périmètre réel, les sources de données, la fréquence de mise à jour, la qualité du moteur de rapprochement, le volume de faux positifs, la traçabilité, les intégrations, les exports, la sécurité, la réversibilité, le modèle tarifaire et la qualité du support. Un test sur un échantillon réel est souvent plus instructif qu’une démonstration standard.
Conclusion
Un logiciel LCB-FT doit être choisi à partir du dispositif de conformité existant et non à partir d’une liste générique de fonctionnalités. Certaines organisations ont besoin d’une plateforme couvrant une grande partie du cycle KYC et LCB-FT ; d’autres obtiennent de meilleurs résultats en conservant leurs outils métiers et en intégrant une solution spécialisée de screening.
Le point décisif est la cohérence entre les obligations, les risques, les volumes, les données disponibles et l’architecture retenue. Pour le filtrage, il faut regarder la qualité et l’actualisation des sources, la capacité du moteur à limiter les faux positifs et la fréquence de rejeu. Pour les autres briques, il faut vérifier la profondeur fonctionnelle, les workflows, la traçabilité et la capacité à restituer les éléments nécessaires en cas de contrôle.
Le meilleur logiciel LCB-FT n’est donc pas nécessairement celui qui prétend tout couvrir. C’est celui dont le périmètre est clair, dont les fonctions répondent réellement aux besoins de l’organisation et qui s’intègre dans un dispositif documenté, compréhensible et évolutif.